TB.One > Setup, Konfiguration & Nutzeraccounts > Benutzer-Accounts > IP-Beschränkungen
IP-Beschränkungen
Unter "Admin > Benutzer > IP-Beschränkungen" kannst du festlegen, dass nur bestimmte IP-Adressen Zugriff auf den TB.One-Account deines Unternehmens haben. Außerdem hast du die Möglichkeit, Schutzmaßnahmen gegen das Kapern einer Benutzersitzung von außen zu aktivieren. Diese Einstellungen wirken sich auf alle unter "Admin > Benutzer > Mitarbeiter" angelegten Nutzer*innen aus. Du kannst steuern, ob die Beschränkungen auch für API-User gelten sollen. Aktiviere dafür die Checkbox "Diese Beschränkung auch auf die REST-API anwenden".
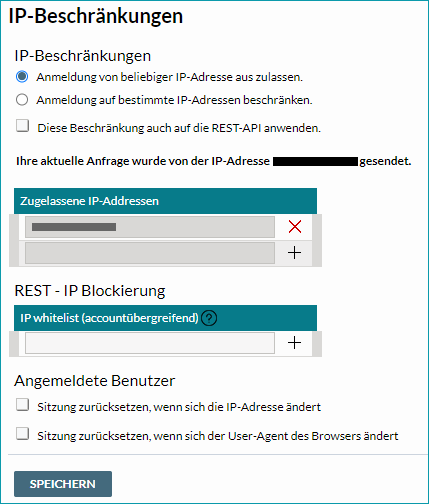
Die Schutzmaßnahmen bzgl. IP-Adressen und der Benutzersitzung funktionieren unabhängig voneinander. Änderungen sind nur durch Administratoren zulässig. Verwende dieses Feature in Übereinstimmung mit den Sicherheitsrichtlinien und -anforderungen deines Unternehmens.
1. TB.ONE-LOGIN
Die Anmeldung über die Oberfläche sowie der Zugang für API-User können auf bestimmte IPv4-Adressen beschränkt werden. Unter "Zugelassene IP-Adressen" kannst du die fixen IP-Adressen deines Firmennetzwerks angeben, um Anmeldeversuche von außerhalb zu unterbinden. Standardmäßig sind alle IP-Adressen zugelassen.
Wenn die Beschränkung aktiviert ist,trägt das Interface automatisch die IP-Adresse der derzeitigen Nutzer-Session ein und erzwingt die Speicherung. So verhindert TB.One, dass sich Nutzer*innen selbst aussperren. Die Software validiert IPv4-Adressen auf Schema-Gültigkeit. Ist die Beschränkung aktiv, jedoch die IP-Adresse nicht in der Liste enthalten, erscheint beim Login-Versuch eine entsprechende Fehlermeldung im Browser. Zugriffsversuche von unzulässigen IP-Adressen werden serverseitig protokolliert.
2. AKTIVE SITZUNGEN
Zusätzlich können aktive Sitzungen geschützt werden. Immer wenn sich Nutzer*innen anmelden, wird eine einzigartige Sitzung angelegt. Diese dient beispielsweise dazu, Filtereinstellungen zu speichern, während der*die Nutzer*in in ein anderes Menü wechselt. Die Session besteht so lange bis sich der*die Nutzer*in wieder abmeldet. Wenn Angreifer*innen es schaffen, sich in eine Sitzung einzuklinken, haben sie den gleichen Zugriff auf das System wie der*die Benutzer*in.
Die folgenden Maßnahmen erschwerden die Übernahme einer Sitzung:
 Sitzung zurücksetzen bei Änderung der IP-Adresse: Falls sich die IP-Adresse, von der Anfragen gesendet werden, während der Sitzung ändert, wird die Sitzung blockiert, sowohl für die erste als auch die zweite IP-Adresse. Der*die Nutzer*in wird abgemeldet und der Anmelde-Bildschirm wird angezeigt. Falls ein*e Nutzer*in verschiedene Netzwerke während einer Sitzung einsetzt (z.B. zusätzliche Mobilfunk-Anbindung), kann die Aktivierung dieser Option zu Problemen führen.
Sitzung zurücksetzen, wenn sich der User-Agent des Browser ändert: Standardmäßig sendet jeder Browser einen sogenannten User-Agent. Er enthält den Browsernamen, die Version, die Sprache und den Namen des Betriebssystems des*der Nutzer*in. Falls sich der User-Agent während einer Sitzung ändert, wird die Sitzung beendet. Der*die Nutzer*in wird abgemeldet und der Anmelde-Bildschirn wird angezeigt.
Weiterführende Informationen:
•Überblick: Nutzer*innen-Accounts erstellen und konfigurieren