TB.One > Setup, Konfiguration & Nutzeraccounts > Benutzer-Accounts > Passwortregeln definieren
Passwortregeln definieren
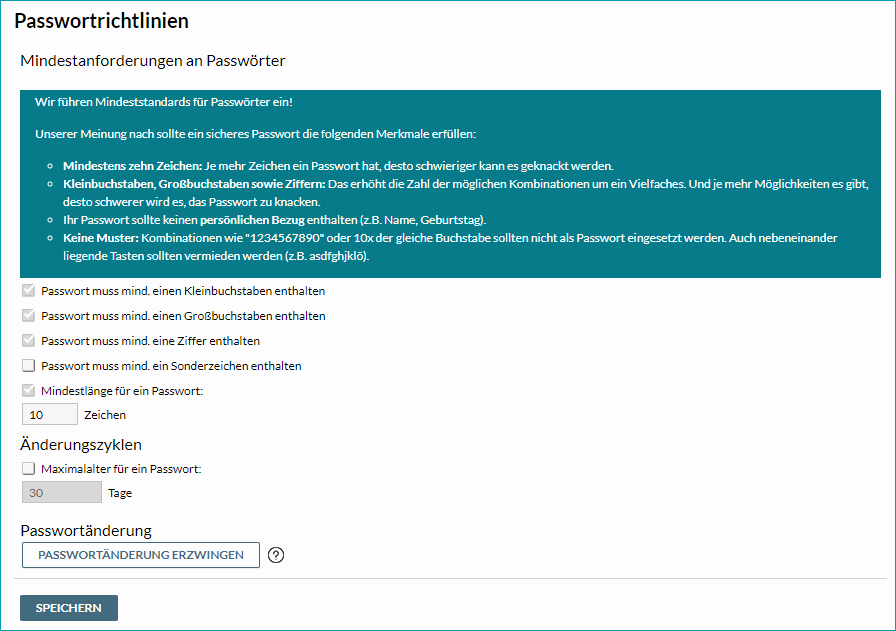
Unter "Admin > Benutzer > Passwortrichtlinien" kannst du zentral für den gesamten TB.One-Account Anforderungen für Benutzerpasswörter definieren und steuern. TB.One gibt dabei Minimalanforderungen vor, die nicht abgewählt werden können.
ACHTUNG: |
Die Passwortrichtlinien werden erst dann erzwungen, wenn Nutzer*innen ihr Passwort ändert. Bestehende Passwörter sind davon nicht betroffen und behalten ihre Gültigkeit. Das maximale Passwortalter wird nach Aktivierung der Richtlinie für alle Nutzer*innen durchgesetzt. Wird das Maximalalter erreicht, muss das Passwort geändert werden. Die Zeitbegrenzung wird ebenso für einzelne Nutzer*innen zurückgesetzt, wenn sie ihr Passwort von sich aus ändern.
In diesem Menü hast du außerdem die Möglichkeit, Nutzer*innen zu zwingen, ihr Passwort bei der nächsten Anmeldung zu ändern. So haben Administratoren die Kontrolle darüber, ab wann die konfigurierten Passwortrichtlinien greifen.
Die Passwortrichtlinien betreffen sowohl Benutzeraccounts, die unter "Admin > Benutzer > Mitarbeiter" angelegt wurden als auch API User (für REST).
Einige Richtlinien können für einzelne Nutzer*innen deaktiviert werden. Muss ein*e Nutzer*in bei der nächsten Anmeldung das Passwort ändern (core.tradebyte.com), werden sie direkt nach dem Login dazu aufgefordert bevor der Account zugänglich ist. Dies passiert entweder, weil die Passwortänderung erzwungen wurde, oder weil das Passwort abgelaufen ist. Das neue Passwort muss den Richtlinien entsprechen. Der Account wird erst zugänglich, nachdem das Passwort geändert wurde.
Weiterführende Informationen:
•Überblick: Nutzer*innen-Accounts erstellen und konfigurieren